
Lỗ hổng CVSS 10.0 trong LXD và MicroCloud cho phép mạo danh client
Lỗ hổng nghiêm trọng trong LXD và MicroCloud của Canonical cho phép đăng nhập như client tin cậy chỉ với chứng chỉ công khai, không cần private key.
⚠ Bản nháp viết khi chưa đọc được bài gốc — cần đối chiếu kỹ trước khi đăng.
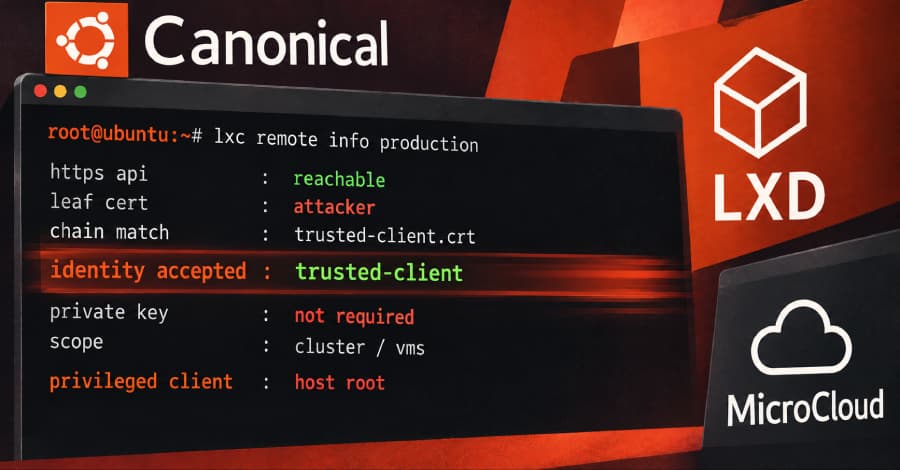
The Hacker News đưa tin về một lỗ hổng được chấm điểm CVSS 10.0, mức cao nhất, trong LXD và MicroCloud của Canonical. Kẻ tấn công có thể đăng nhập với tư cách một client tin cậy mà không cần private key của client đó. Với những ai đang chạy container và máy ảo trên hạ tầng LXD, đây là tin cần xử lý ngay.
Lỗ hổng hoạt động thế nào
Theo bài gốc, để khai thác, kẻ tấn công cần hai điều kiện:
- Kết nối được tới HTTPS API của LXD hoặc MicroCloud qua mạng.
- Có chứng chỉ công khai (public certificate) của một client đã được tin cậy.
Khi đủ hai điều kiện trên, kẻ tấn công được hệ thống xem như chính client đó và có quyền truy cập cluster cùng các máy ảo bên trong. Tóm tắt gốc còn nhắc tới hậu quả nặng hơn nếu tài khoản bị mạo danh có quyền cao, nhưng phần này bị cắt nên chi tiết cụ thể nguồn chưa nêu.
Mã CVE, các phiên bản bị ảnh hưởng, phiên bản đã vá, nguyên nhân kỹ thuật và tình trạng khai thác ngoài thực tế đều chưa có trong phần thông tin đọc được của nguồn.
Vì sao đáng lo
Chứng chỉ công khai, đúng như tên gọi, không được giữ bí mật như private key. Vì vậy điều kiện thứ hai có thể dễ thỏa mãn hơn nhiều so với hình dung. Cơ chế xác thực bằng chứng chỉ client vốn dựa trên việc chỉ người giữ private key mới chứng minh được danh tính. Một lỗi phá vỡ giả định này sẽ làm mất tác dụng lớp bảo vệ chính của API quản trị.
LXD được nhiều nhóm DevOps và nhà cung cấp hạ tầng dùng để chạy container và máy ảo trên Ubuntu. Các doanh nghiệp ở Việt Nam tự dựng private cloud hoặc lab bằng LXD/MicroCloud nên kiểm tra lại hệ thống của mình.
Nên làm gì ngay
Phần dưới đây là gợi ý phòng thủ chung của người viết, không lấy từ nguồn:
- Theo dõi thông báo bảo mật chính thức của Canonical và cập nhật LXD/MicroCloud lên bản vá ngay khi có.
- Không để HTTPS API (mặc định cổng 8443) lộ ra Internet. Hãy giới hạn truy cập bằng firewall hoặc VPN.
- Rà soát danh sách client tin cậy bằng
lxc config trust listvà gỡ các mục không còn dùng. - Kiểm tra log truy cập API để tìm hoạt động bất thường.
Lưu ý
Bản nháp này chỉ dựa trên tiêu đề và đoạn tóm tắt ngắn. Mọi chi tiết kỹ thuật cần đối chiếu với bài gốc và advisory của Canonical trước khi đăng.
Nguồn: The Hacker News
Nguồn tham khảo: The Hacker News
Bài viết liên quan
Bảo mật8 phút đọc
Northflank bị xâm nhập, API key AI của khách hàng bị lạm dụng
Northflank yêu cầu khách hàng xoay vòng mọi secret sau sự cố bảo mật khiến API key AI bị dùng trái phép, giữa chuỗi tấn công mà Wiz gọi là "Black October".
Bảo mật8 phút đọc
Cisco SD-WAN bị khai thác: APT UAT-11473 tung malware KeyDrift
Nhóm APT mới UAT-11473 khai thác lỗ hổng CVE-2026-20127 trên Cisco Catalyst SD-WAN để cài framework KeyDrift, đánh cắp khóa IPsec và duy trì truy cập lâu dài.
Bảo mật9 phút đọc
PHP2Shell bắt đầu bị khai thác: báo cáo đầu tiên về các vụ xâm nhập
GreyNoise ghi nhận ít nhất 6 vụ khai thác thành công hai lỗ hổng PHP2Shell; Dream cáo buộc một nhóm tấn công Trung Quốc xâm nhập máy chủ liên quan chính phủ Mỹ.
Bình luận
Đang tải bình luận…